
Was ist ein Compliance-Management-System?
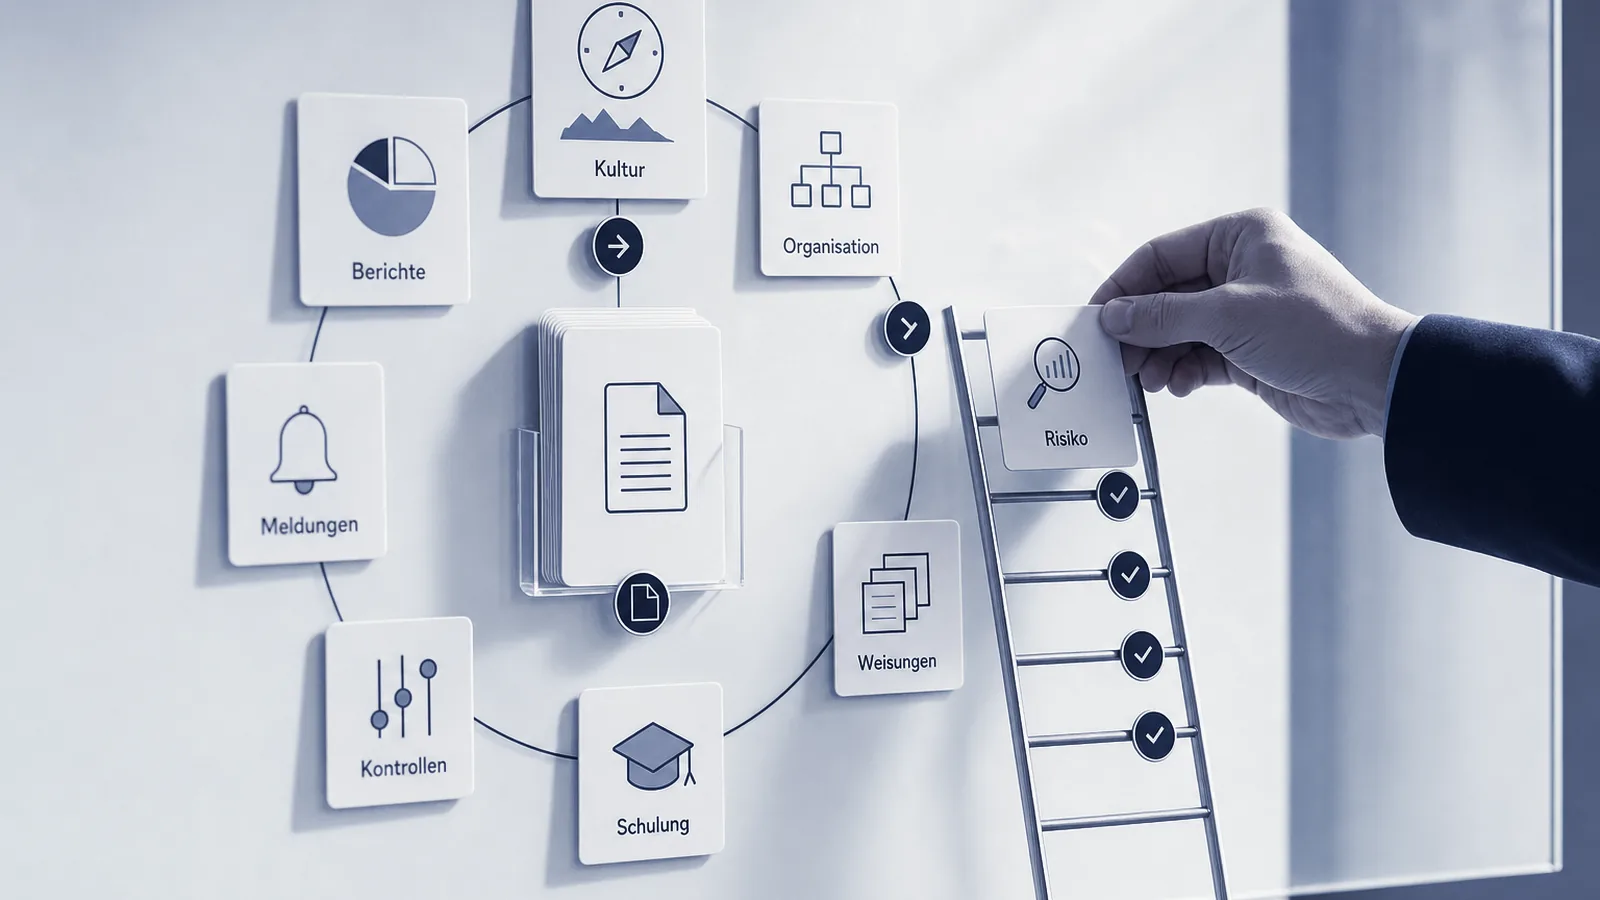
Ein Compliance-Management-System (CMS) ist der Organisationsrahmen, mit dem ein Vermögensverwalter sicherstellt, dass er die rechtlichen und unternehmensinternen Vorschriften dauerhaft einhält. Es verbindet Kultur und Ziele, Zuständigkeiten, die Analyse der Compliance-Risiken, Weisungen, Schulung, Kontrollen, Meldewege und Berichte zu einem Kreislauf, der sich mit jedem Durchlauf verbessert. Das CMS ist damit mehr als ein Dokument oder ein Werkzeug: Es legt fest, wer im Institut was tut, wann und mit welchem Nachweis.
Als international verbreitete Referenz beschreibt die Norm ISO 37301:2021 Anforderungen an Compliance-Management-Systeme. Für Schweizer Vermögensverwalter ist sie eine Orientierungshilfe; FINIG, FINIV, FIDLEG, GwG und GwV-FINMA verweisen nicht auf sie und bleiben massgebend. Dieser Beitrag zeigt den Aufbau aus Sicht eines Vermögensverwalters nach dem Finanzinstitutsgesetz; den gesamten aufsichtsrechtlichen Rahmen bündelt der Wissensbereich FINIG und Aufsicht. Wie Software das System unterstützen kann, behandelt der Beitrag zur Compliance Software – hier geht es um die Organisation.
Rechtlicher Rahmen beim Vermögensverwalter: FINIG, FIDLEG und GwG
Den Begriff «Compliance-Management-System» verwendet das Schweizer Finanzmarktrecht nicht. Es verlangt aber die Elemente, aus denen ein CMS besteht:
- Organisation und Risiken: Das Finanzinstitut legt angemessene Regeln zur Unternehmensführung fest und ist so organisiert, dass es die gesetzlichen Pflichten erfüllen kann. Es identifiziert, misst, steuert und überwacht seine Risiken einschliesslich der Rechts- und Reputationsrisiken und sorgt für wirksame interne Kontrollen (Art. 9 FINIG).
- Compliance als Funktion: Vermögensverwalter verfügen über ein angemessen ausgestattetes Risikomanagement und eine wirksame interne Kontrolle, die unter anderem die Einhaltung der rechtlichen und unternehmensinternen Vorschriften gewährleistet (Art. 21 Abs. 1 FINIG). Wer diese Aufgaben wahrnimmt, wird nicht in die Tätigkeiten eingebunden, die er überwacht (Abs. 3).
- Risikotoleranz: Vermögensverwalter regeln die Grundzüge des Risikomanagements und bestimmen ihre Risikotoleranz (Art. 26 Abs. 1 FINIV).
- Interne Vorschriften: Finanzdienstleister stellen durch interne Vorschriften und eine angemessene Betriebsorganisation die Erfüllung der Pflichten aus dem FIDLEG sicher (Art. 21 FIDLEG).
- Geldwäschereiabwehr: Finanzintermediäre treffen die organisatorischen Massnahmen, die zur Verhinderung von Geldwäscherei, Terrorismusfinanzierung und Verstössen gegen Zwangsmassnahmen notwendig sind, namentlich eine genügende Ausbildung des Personals und Kontrollen (Art. 8 GwG). Geldwäschereifachstelle, Risikoanalyse und interne Weisungen regelt die Geldwäschereiverordnung-FINMA (Art. 24–26 GwV-FINMA).
Für Aktiengesellschaften kommt das Gesellschaftsrecht hinzu: Zu den unübertragbaren Aufgaben des Verwaltungsrats gehören die Oberleitung und die Erteilung der nötigen Weisungen, die Festlegung der Organisation und die Oberaufsicht über die mit der Geschäftsführung betrauten Personen, namentlich im Hinblick auf die Befolgung der Gesetze, Statuten, Reglemente und Weisungen (Art. 716a OR).
Die Elemente eines Compliance-Management-Systems
- Kultur und Ziele: Geschäftsleitung und Verwaltungsrat legen fest, welchen Stellenwert die Einhaltung der Regeln hat, und leben ihn vor. Grundlage ist die Gewähr für eine einwandfreie Geschäftstätigkeit, die das Institut und die Personen in Verwaltung und Geschäftsführung bieten (Art. 11 FINIG). Messbare Ziele – Kontrollen vollständig und termingerecht, Weisungen aktuell, Schulungen absolviert – machen die Kultur überprüfbar.
- Organisation: Zuständigkeiten in der ersten Linie (Kundenberatung, Portfolio Management) und in der zweiten Linie (Compliance, Risikomanagement) sind festgelegt, ebenso die Eskalationswege. Die Aufgaben von Risikomanagement und interner Kontrolle kann eine qualifizierte Geschäftsführerin oder ein qualifizierter Geschäftsführer wahrnehmen, oder sie werden an qualifizierte Mitarbeitende oder an eine qualifizierte externe Stelle delegiert (Art. 21 Abs. 2 FINIG).
- Risiken: Die Compliance-Risikoanalyse zeigt, wo das Geschäftsmodell besondere Aufmerksamkeit verlangt – Kundensegmente, Länder, Produkte, Vertriebswege, Auslagerungen. Für die Geldwäscherei erstellt die Fachstelle oder eine andere unabhängige Stelle eine eigene Risikoanalyse, die der Verwaltungsrat oder das oberste Geschäftsführungsorgan verabschiedet und periodisch aktualisiert (Art. 25 Abs. 2 GwV-FINMA). Wie Risikoinventar und Risikotoleranz entstehen, zeigt der Beitrag Risikomanagement für Vermögensverwalter.
- Weisungen: Sie übersetzen Gesetz und Risiken in verbindliche Abläufe. Die Weisungen zur Geldwäschereibekämpfung verabschiedet der Verwaltungsrat oder das oberste Geschäftsführungsorgan, und der Vermögensverwalter gibt sie den betroffenen Personen bekannt (Art. 26 Abs. 1 GwV-FINMA). Welche Weisungen in die Sammlung gehören, beschreibt der Beitrag zum Compliance-Handbuch für Vermögensverwalter; im CMS ist das Handbuch ein Baustein unter mehreren.
- Schulung: Mitarbeitende verfügen über die für ihre Tätigkeit notwendigen Fähigkeiten, Kenntnisse und Erfahrungen (Art. 22 Abs. 1 FIDLEG); das GwG verlangt eine genügende Ausbildung des Personals. Ein Ausbildungsplan mit Teilnahmenachweis gehört deshalb zum System. Kreis, Häufigkeit und Nachweis behandelt der Beitrag zur GwG-Schulungspflicht für Vermögensverwalter.
- Kontrollen: Das interne Kontrollsystem (IKS) prüft mit Schlüsselkontrollen, ob die Weisungen eingehalten werden. Den Vollzug der Weisungen zur Geldwäschereibekämpfung überwacht die Geldwäschereifachstelle oder eine andere unabhängige Stelle (Art. 25 Abs. 1 Bst. a GwV-FINMA).
- Meldewesen: Interne Meldewege für Vorfälle, Regelverstösse und Verdachtsfälle sind beschrieben. Die Weisungen regeln, in welchen Fällen die Geldwäschereifachstelle beigezogen und das oberste Geschäftsführungsorgan informiert wird und wer für Meldungen an die Meldestelle für Geldwäscherei zuständig ist (Art. 26 Abs. 2 Bst. d und g GwV-FINMA).
- Berichte: Die Compliance berichtet periodisch an Geschäftsleitung und Verwaltungsrat über Kontrollergebnisse, Vorfälle, offene Massnahmen und regulatorische Neuerungen. Bei der Aktiengesellschaft braucht der Verwaltungsrat diese Berichte für seine unübertragbare Oberaufsicht (Art. 716a Abs. 1 Ziff. 5 OR).
Zusammen bilden die Elemente einen Kreislauf: Ziele und Risiken bestimmen Weisungen und Schulung, Kontrollen und Meldungen zeigen, wo nachzubessern ist, und die Berichte fliessen in die nächste Risikobeurteilung.
Aufbau Schritt für Schritt
- 1Ausgangslage erfassenGeschäftsmodell, Kundensegmente, Länder, Produkte und Auslagerungen beschreiben und die anwendbaren Pflichten aus FINIG, FIDLEG und GwG in einem Pflichteninventar festhalten.
- 2Rahmen und Ziele festlegenGeschäftsleitung und Verwaltungsrat verabschieden eine Compliance-Leitlinie mit Zielen, Risikotoleranz und Zuständigkeiten.
- 3Risiken bewertenCompliance- und Geldwäschereirisiken nach Eintrittswahrscheinlichkeit und Auswirkung einstufen und priorisieren.
- 4Organisation bestimmenCompliance-Funktion und Geldwäschereifachstelle besetzen – intern oder mit einer qualifizierten externen Stelle – und sicherstellen, dass niemand Tätigkeiten überwacht, in die er selbst eingebunden ist.
- 5Weisungen erlassenfür jedes wesentliche Risiko eine Weisung mit Ablauf, Zuständigkeit und Nachweis, verabschiedet durch das zuständige Organ.
- 6Schuleneinen Ausbildungsplan je Funktion festlegen und die Teilnahme dokumentieren.
- 7Kontrollieren und meldenden Kontrollplan aus den Risiken ableiten, Kontrollen durchführen und Feststellungen sowie Vorfälle mit Frist und Verantwortlichen verfolgen.
- ✓Berichten und verbessernperiodisch an Geschäftsleitung und Verwaltungsrat berichten; Risikoanalyse, Weisungen und Kontrollplan in festem Rhythmus sowie nach Prüfungen, Vorfällen und Rechtsänderungen überprüfen und anpassen.
Grösse und Verhältnismässigkeit: was kleine Institute brauchen
Das Gesetz verlangt eine angemessene, keine einheitliche Organisation: Bei den Mindestanforderungen trägt der Bundesrat namentlich den unterschiedlichen Geschäftstätigkeiten, Unternehmensgrössen und Risiken der Finanzinstitute Rechnung (Art. 9 Abs. 3 FINIG). Die Finanzinstitutsverordnung konkretisiert das: Bei fünf oder weniger Vollzeitstellen oder einem jährlichen Bruttoertrag von weniger als 2 Millionen Franken und einem Geschäftsmodell ohne erhöhte Risiken ist die Unabhängigkeit von Risikomanagement und interner Kontrolle von den ertragsorientierten Tätigkeiten nicht erforderlich (Art. 26 Abs. 2 FINIV). Die Schwellenwerte müssen in zwei von drei vergangenen Geschäftsjahren erreicht oder in der Geschäftsplanung vorgesehen sein (Abs. 3). Die Erleichterung betrifft die organisatorische Trennung von den ertragsorientierten Tätigkeiten; das Verbot des Gesetzes, die eigenen Tätigkeiten zu überwachen, bleibt bestehen (Art. 21 Abs. 3 FINIG). Wer selbst Kundinnen und Kunden betreut, kontrolliert diese Mandate deshalb nicht selbst – das übernimmt eine andere qualifizierte Person oder eine qualifizierte externe Stelle (Art. 21 Abs. 2 FINIG).
Für kleinere Institute heisst das: dieselben Elemente, schlank umgesetzt – ein kompaktes Pflichteninventar, wenige präzise Weisungen, ein Kontrollplan mit den Schlüsselkontrollen und ein kurzer, regelmässiger Bericht. Kann ein Finanzintermediär wegen seiner Grösse oder Organisation keine eigene Geldwäschereifachstelle einrichten oder wäre dies unverhältnismässig, kann er unter seiner Verantwortung fachkundige externe Personen als Geldwäschereifachstelle bezeichnen (Art. 25 Abs. 4 GwV-FINMA). Weitere Aufgaben darf ein Finanzinstitut Dritten übertragen, die über die notwendigen Fähigkeiten, Kenntnisse, Erfahrungen und Bewilligungen verfügen; es instruiert und überwacht sie sorgfältig (Art. 14 Abs. 1 FINIG).
Wie die Aufsicht ein Compliance-Management-System beurteilt
Vermögensverwalter werden von der FINMA unter Beizug einer Aufsichtsorganisation beaufsichtigt; die laufende Aufsicht nehmen die von der FINMA bewilligten Aufsichtsorganisationen wahr (Art. 61 FINIG). Der Vermögensverwalter beauftragt eine Prüfgesellschaft mit einer jährlichen Prüfung, soweit die Aufsichtsorganisation nicht selbst prüft. Die Aufsichtsorganisation kann die Prüfperiodizität je nach Tätigkeit und Risiken auf höchstens vier Jahre erhöhen; in den Jahren ohne Prüfung erstattet der Vermögensverwalter der Aufsichtsorganisation einen Bericht über die Konformität seiner Geschäftstätigkeit mit den Gesetzesvorschriften (Art. 62 FINIG).
Für Prüfung und Konformitätsbericht zählt, was belegt ist. Ein wirksames CMS zeigt deshalb verabschiedete Risikoanalysen und Weisungen mit Datum, durchgeführte Kontrollen mit Belegen, erledigte Massnahmen, Schulungsnachweise und die Berichte an die Leitungsorgane – an einem Ort und jederzeit abrufbar.
Checkliste: Compliance-Management-System für Vermögensverwalter
- Pflichteninventar zu FINIG, FIDLEG und GwG aktuell
- Compliance-Leitlinie mit Zielen und Risikotoleranz verabschiedet
- Zuständigkeiten in erster und zweiter Linie festgelegt, keine Überwachung der eigenen Tätigkeiten
- Compliance- und Geldwäschereirisikoanalyse verabschiedet und periodisch aktualisiert
- Weisungen verabschiedet, bekanntgegeben und mit Datum versioniert
- Ausbildungsplan je Funktion mit Teilnahmenachweis
- Kontrollplan aus den Risiken abgeleitet, Kontrollen mit Belegen dokumentiert
- Meldewege für Vorfälle und Verdachtsfälle festgelegt
- Periodischer Bericht an Geschäftsleitung und Verwaltungsrat
- Ausgelagerte Aufgaben instruiert und überwacht
So unterstützt Peak Compliance
Peak Compliance baut das Compliance-Management-System gemeinsam mit Ihnen auf – vom Pflichteninventar über Risikoanalyse und Weisungen bis zum Kontrollplan – im Rahmen der Compliance-Beratung. Den laufenden Betrieb mit Kontrollen, Berichten und Schulungen übernimmt Peak Compliance auf Wunsch im Compliance Outsourcing. Für ein Gespräch erreichen Sie uns über die Kontaktseite.